Showing posts with label Datenschutz. Show all posts

Sunday, June 26, 2022

Mehr Datenschutz beim Fliegen - aber nicht viel mehr

Auch die EU ist eine Datenkrake – wenn sie nicht von den Gerichten gebremst wird. Das ist nun auch mit dem EU-Regelwerk über die Weitergabe von EU-Passagierdaten geschehen. Fluggesellschaften müssen ab sofort keine Passagierdaten mehr an Länder der Europäischen Union weitergeben, zumindest nicht bei Flügen innerhalb der Mitgliedstaaten, entschied das oberste Gericht der EU am Dienstag. Datenschutz-Experten hätten allerdings weitergehende Einschränkungen erwartet. 

Der Europäische Gerichtshof bremst das Sammeln von Daten über Flupassagiere -
aber nur ein bisschen.   Bild Wikimedia Commons

Das Urteil bestimmt, dass die Mitgliedstaaten die Übermittlung von Daten für den innereuropäischen Reiseverkehr nur dann anordnen können, wenn eine reale Bedrohung durch Terroranschläge besteht. Die Richter stellten ferner fest, dass die PNR-Richtlinie unbestreitbar schwerwiegende Eingriffe in die Privatsphäre und die Datenschutzrechte der EU mit sich gebracht habe. Die Richter sahen jedoch trotzdem davon ab, das Regelwerk vollständig zu kippen.

 In derMitteilung zum Urteil heisst es:

"Das Gericht kommt zu dem Schluss, dass die in der Richtlinie vorgesehene Übermittlung, Verarbeitung und Speicherung von Fluggastdatensätzen als auf das zur Bekämpfung von terroristischen Straftaten und schwerer Kriminalität unbedingt erforderliche Maß beschränkt angesehen werden kann, sofern die in der Richtlinie vorgesehenen Befugnisse restriktiv ausgelegt werden."

 Etwa 62 Länder weltweit, darunter auch die Länder der Europäischen Union, haben Stellen eingerichtet, die diese Informationen über Fluggäste verarbeiten.

Fluggastdatensätze (PNR) werden verwendet, um Terroristen oder Personen zu identifizieren, die in illegale Geschäfte verwickelt sind. Dadurch können die Polizeibeamten detaillierte Informationen über die Reisebewegungen der Passagiere erhalten und auch Muster für polizeiliche Ermittlungen erkennen.

Monday, February 28, 2022

Ist Kaspersky gefährlich für Ihren PC?

Der russische Angriffskrieg in der Ukraine hat auch im Cyberspace Konsequenzen. Hacker bekämpfen die Institutionen des jeweiligen Gegners mit allen Mitteln, die ihnen zur Verfügung stehen. Anonyme Hacker haben die Cyberpräsenz russischer Institutionen im Fadenkreuz, währenddem russische Hackergruppen Ukrainische Politiker und Regierungsstellen angreifen.

Kaspersky: Auf der Verpackung findet sich auch das Schweizerkreuz.
Russland sei ja nicht nur bekannt für Hacker und Ransomware, sondern auch für sehr gute Sicherheitssoftware, schreibt der Stern in diesem Zusammenhang. Der Titel des Artikels:
Wie gefährlich ist Kaspersky für Ihren Rechner?
Das Magazin weist in seinem Bericht daraufhin, dass Kaspersky gerade jetzt mit seiner Antivirensoftware den ersten Platz der Stiftung Warentest gewonnen hat, stellt aber die Frage, ob die einzige Sicherheits-Komplettlösung mit der Warentest-Note "Sehr gut" vor dem Zugriff der russischen Regierung geschützt sei. Immerhin befinde sich Kaspersky Lab in Moskau.

Tatsächlich gibt es experten, die solche Bedenken zumindest generell nicht einfach wegwischen wollen. Stern zitiert Andreas Marx, CEO des unabhängigen IT-Security-Instituts AV-Test:

“Sicherheitssoftware hat naturgemäss einen weitreichenden Zugriff auf das System und die dortigen Daten. Wenn entsprechende Sicherheitsbedürfnisse bestehen, ist es sinnvoll sich über Produkte und Hersteller Gedanken zu machen."

Trotzdem geht der Spezialist im Fall von Kaspersky nicht von einer Gefahr aus. Der Grund: Die Verarbeitung der Kaspersky-Userdaten für die meisten westlichen und asiatischen Länder erfolgt nicht etwa in Russland, sondern in der Schweiz, genauer gesagt in Zürich. Der Stern zitiert eine Sprecherin des Unternehmens:

“Kaspersky hat seine Datenverarbeitungsinfrastruktur im Jahr 2020 abschließend von Russland in die Schweiz verlegt. Die Verarbeitung bedrohungsbezogener Daten, die von Anwendern aus Europa, den Vereinigten Staaten und Kanada sowie vielen asiatisch-pazifischen Ländern freiwillig und mit deren Zustimmung geteilt werden, erfolgt nun in zwei Rechenzentren am Standort Zürich. Die Daten, die Nutzer Kaspersky zur Verfügung stellen, werden nicht bestimmten Personen zugeordnet und werden dort anonymisiert, wo möglich."

Sunday, January 17, 2021

Brauchen wir eine digitale Identität?

Am 7. März können die Schweizer an der Urne darüber bestimmen, ob sie eine digitale Identität wollen, die vom Staat reguliert und von privaten Unternehmen technisch umgesetzt werden soll. Die E-ID soll eine vom Bund anerkannte elektronische Identität schaffen und es möglich machen, sich im Internet eindeutig und sicher zu identifizieren. 


 Es gibt zahlreiche Länder, die elektronische Identitätskarten ausstellen – auch in der EU. Diese unterscheiden sich allerdings stark im Leistungsumfang. Die Schweizer E-ID  soll es möglich machen, sich nach Bedarf online zu identifizieren – ob bei staatlichen oder privaten Stellen, wie Online-Shops. Wer über private oder staatliche Internetportale Waren oder Dienstleitungen beziehen will, muss sich in der Regel identifizieren. Dafür werden heute oft Benutzername und Passwort eingesetzt. Deshalb haben Bundesrat und Parlament ein Gesetz ausgearbeitet, das die Grundlage für eine vom Bund anerkannte elektronische Identifizierungsmöglichkeit (E-ID) schafft. Mit der staatlich kontrollierten E-ID können künftig auch Angebote einfach im Internet genutzt werden, für die bisher oft ein Erscheinen vor Ort notwendig war, beispielsweise Handy-Abo abschliessen, ein Bankkonto eröffnen oder einen Strafregisterauszug bestellen. Die E-ID ist freiwillig.

Doch gegen das Gesetz wurde das Referendum ergriffen. Die Gegner kritisieren die Aufgabenteilung zwischen Staat und Privaten. Die Befürworter betonen, dass der Bund mit dem neuen E-ID-Gesetz jedoch seine hoheitlichen Aufgaben behält. Er überprüft und bestätigt anhand seiner Register die Identität der einzelnen Personen. Die technische Umsetzung und den Betrieb der E-ID überlässt er E-ID-Anbietern, die sich staatlich anerkennen lassen müssen und kontrolliert werden. Anbieter können Unternehmen, Kantone und Gemeinden sein. 

Das E-ID-Gesetz soll aber auch sicherstellen, dass Konsumentinnen und Konsumenten für einfache Käufe im Internet weiterhin keine E-ID benötigen. Der Datenschutz im E-ID-Gesetz geht über die Vorgaben des Datenschutzgesetzes hinaus, die E-ID ist damit sicherer als herkömmliche Logins. Daten dürfen immer nur mit der ausdrücklichen Zustimmung der E-ID nutzenden Person weitergegeben werden. E-ID-Anbieterinnen ihrerseits dürfen die Daten nur für Identifizierungen verwenden. Es ist verboten, sie für andere Zwecke zu nutzen oder an Dritte weiterzugeben, auch nicht an die Online-Dienste. Die Daten müssen in der Schweiz gespeichert werden. 

Die Behörden gehen davon aus, dass dank der E-ID vieles im Internet einfacher, praktischer und sicherer wird. Darum sei das E ID-Gesetz auch ein Schlüssel für die weitere Digitalisierung der Schweiz. Dank dieser wichtigen, staatlich regulierten Basisdienstleistung würden neue Angebote und Möglichkeiten entstehen. Dies komme den Bürgerinnen und Bürgern zugute und stärke den Wirtschaftsstandort Schweiz.


Thursday, August 29, 2019

Big Brother überwacht Sie - an der Türklingel

Wir werden nicht gerne überwacht - vor allem wenn wir nicht wissen, dass uns jemand beobachtet und abhört. Was wir gemeinhin Privatsphäre nennen, bedeutet uns viel, ist aber im digitalen Zeitalter immer schwieriger zu bewahren, weil die Überwachungsinstrumente immer leistungsfähiger, billiger und zahlreicher werden.

Eine Überwachungsanlage in der Türklingel: die digitale Technik machts
möglich.                                                                               Amazon Screengrab
Überwachung ist nicht nur schlecht: Wir freuen uns, wenn Kriminelle aufgrund von Überwachungsvideos dingfest gemacht werden, und wir haben Verständnis dafür, dass Einkaufsläden ihre Waren mit Kameraüberwachung vor Ladendieben schützen. Bei uns im Westen sind wir noch sehr weit vom totalen Überwachungsstaat entfern, den George Orwell in seinem ewigen Bestseller “1984“ gezeichnet hatte, obwohl ein solcher Staat dank digitaler Technologie inzwischen möglich geworden ist - wie China beweist:
“Die chinesischen Hightech-Überwachungstechnologien und -Systeme verwenden fortgeschrittene Künstliche Intelligenz (KI), um die riesigen Datenmengen, die per Gesichtserkennung, DNA-Proben, Biometrik, GPS, allgegenwärtige, hochauflösende Überwachungskameras, intrusive Apps auf Mobiltelefonen, Computersoftware, Smart-TVs und Drohnen gesammelt werden, zu verarbeiten und zu analysieren […]Die Los Angeles Times berichtet, dass China 176 Millionen öffentliche und private Überwachungskameras installiert hat – für 1,4 Milliarden Einwohner. Darunter auch Kameras an jedem Wohnblock in der Hauptstadt Peking. Allerdings plant China landesweit die Installation von 626 Millionen Kameras bis 2020.“
Videoüberwachung muss aber nicht immer staatlich sein - sie kann privat kommen, sich auf leisen Sohlen bei durchaus gesetztestreuen Bürgern verbreiten und plötzlich zu einem System werden. Wie das jetzt scheinbar in den USA mit Video-Türklingeln der Marke “Ring“ passiert. Video-Türklingeln funktionieren mit WLAN und überwachen nicht nur die Haustür, sondern, per Weitwinkel, auch den Vorhof oder sogar die davor verlaufende Strasse. Sie schalten auf Aufnahme, wenn jemand klingelt oder in den Bereich der Bewegungssensoren gerät und melden sich beim Smartphone des Besitzers. Das ist sehr praktisch, wie bei Amazon nachzulesen ist, wo die Geräte verkauft werden:
  • Die Klingel ermöglicht es Ihnen, Besucher von Ihrem Telefon, Tablet und PC aus zu sehen, zu hören und mit ihnen zu sprechen.
  • Sendet Warnmeldungen, sobald eine Bewegung erkannt wird oder wenn Besucher die Türklingel drücken.
  • Überwacht Ihr Zuhause in 1080HD-Video mit Infrarot-Nachtsicht.
  • Ermöglicht es Ihnen, jederzeit ihr Grundstück zu kontrollieren, mit Live-Video auf Verlangen.
Genau diese Überwachungsfunktionen nutzen nun in den USA auch hunderte von Polizeidienststellen, die dafür immerhin die Erlaubnis der Eigentümer einholen - in Zusammenarbeit mit dem Hersteller der Video-Türklingel. Dieses Überwachungsnetz, das gemäß SFGate jetzt schon im ganzen Land funktioniert und aus Millionen von Kameras besteht, hat die Datenschützer aufgeschreckt, wie verschiedene Medien berichten:
“Rechtsexperten und Datenschutzbeauftragte haben Alarm über die zunehmend enge Beziehung des Unternehmens zur Polizei geäußert und gesagt, dass das Programm die bürgerlichen Freiheiten bedrohe, die Bewohner in Informanten verwandle und unschuldige Menschen erfasse... [...]
"Wenn die Polizei von jedem Bürger verlangen würde, dass er eine Kamera an seiner Tür befestige und der Polizei Zugang zu ihr gewähre, würden wir alle erschrecken", sagte Andrew Guthrie Ferguson, Rechtsprofessor und Autor von "The Rise of Big Data Policing". Indem Ring "ein vermeintliches Bedürfnis nach mehr Selbstüberwachung und die Angst der Verbraucher vor Kriminalität und Sicherheit" nutze, habe das Unternehmen "einen cleveren Workaround für die Entwicklung eines völlig neuen Überwachungsnetzes gefunden, ohne die Aufsicht, die stattfinden würde, wenn ein solches Netz von der Polizei oder Regierung kommen würde."


Wednesday, July 24, 2019

Wie legal ist Ihre Dashcam?

Dashcams, also jene kleinen Kameras, die aus der Frontscheibe eines Autos ständig Aufnahmen machen, die dann auch im Fall eines Unfalls zur Verfügung stehen, sind in der Schweiz nicht so richtig legal. Noch nicht - aber in einem Entscheid zu diesem Thema sollte das Bundesgericht noch dieses Jahr endlich Rechtssicherheit schaffen. An der Zeit wäre es.

Auf Youtube sind Dashcam-Videos sehr beliebt - und es gibt sie trotz
Dartenschutzbedenken auch aus der Schweiz.                  Youtube Screengrab 
Es gibt sie schon lange, die kleinen Kameras an der Auto-Windschutzscheibe, die während der Fahrt ununterbrochen aufzeichnen. Teurere Modelle sind sogar in der Lage, festzustellen, ob das eigene Auto an einem Unfall beteiligt war, damit die entsprechenden Aufzeichnungen nicht versehentlich überschrieben werden. In den meisten Ländern der Welt, gehören Dashcams längst zum Auto-Alltag. In England und Russland zum Beispiel, wird die Haftpflichtversicherung entscheidend billiger, wenn eine Kamera im Auto montiert ist. In der Schweiz ist es, wie so oft, etwas komplizierter. Zusammengefasst dürfen Schweizer Automobilisten davon ausgehen, dass die Installation von Dashcams in Autos grundsätzlich erlaubt ist. Die Sicht des Fahrzeuglenkers darf nicht beeinträchtigt werden, hier gelten die gleichen Regeln wie für Navigationsgeräte oder Smartphones im Auto. Eigentlich klar: Die Dashcam ermöglicht es in den meisten Fällen, die Schuldfrage nach einem Unfall klar zu beantworten. In diesem Sinne sicher eine positive Entwicklung. Aber obwohl auch in der Schweiz die Kameraüberwachung ständig zunimmt, hat sich der Eidgenössische Datenschutzbeauftragte auf die Dashcams eingeschossen und behauptet, dass ihr Einsatz illegal sei:
“Datenschützer Adrian Lobsiger hat zwar Verständnis dafür, dass Dashcam-Aufnahmen bei schwerwiegenden Delikten verwendet werden sollen. Doch die Folge dürfe nicht sein, dass solche Aufnahmen dann auch bei alltäglichen Verkehrsdelikten als Beweismittel verwertet würden. «Das wäre inakzeptabel», sagt er. «Dann wird das datenschutzwidrige Beschaffen im Prinzip salonfähig und dann wird Bürgerüberwachung salonfähig.“ (SF1)
Lobsiger ist also nicht dafür, dass bei sogenannten “alltäglichen Verkehrsdelikten“ auf klare Beweise zugegriffen werden kann - aus Prinzip. Nach dem Motto: Privatsphäre geht vor Recht.
Natürlich ist es der Job des Datenschutzbeauftragten, sich um die Privatspäre der Bürger zu kümmern. Allerdings sieht es nicht so aus, als ob Dashcams die grosse Bedrohung darstellen, wenn es um die allgegenwärtige "Bürgerüberwachung" geht. Diese scheint vielerorts längst salonfähig zu sein. (Die Überwachung fängt schon früh an: Allein in Zürich überwachen mehr als 800 Kameras die Schulhäuser.) 
Das Bundesgericht hat nun Gelegenheit, sich der Sache anzunehmen, und die Angelegenheit zu klären. Allerdings geht es in diesem Fall nicht um einen Unfall, sondern um ein riskantes Manöver auf der Autobahn.
Wenn Sie also eine Dashcam installieren möchten, können Sie das auch jetzt schon tun. Unklar ist bis jetzt aber immer noch, ob solche Aufnahmen vor Gericht als Beweismittel zugelassen werden. Auf keinen Fall dürfen Sie Dashcam-Aufnahmen im Web publizieren, auf denen Personen oder Fahrzeugkennzeichen erkennbar sind. Das verletzt die Persönlichkeitsrechte anderer Personen und kann auf dem Zivilweg eingeklagt werden.

Friday, June 21, 2019

Facebook lanciert eine Währung für die Welt

Was kommt als Nächstes? Die Facebook-Bank - natürlich ohne Bankgeheimnis? Nicht ganz - aber beinahe. Immerhin hat Facebook bekanntgegeben, dass man eine eigene Währung lancieren wolle. Dass es sich dabei um eine digitale Währung handelt, die auf dem Blockchain-Prinzip funktionieren soll, ist selbstredend.

Facebook schafft eine eigene Währung. Potentielle Nutzer gibt es viele.
                                                                                                       Bild Pixabay
Genf soll die Zentrale für das neue Facebook-Geld werden - eine Tatsache, die dafür spricht, dass der Schweiz immer noch das Image des erfolgreichen und stabilen Finanzplatzes anhaftet. Die neue Währung heisst Libra und wird bereits von bedeutenden Unternehmen unterstützt, die im gleichnamigen Verein millionenteure Mitgliederbeiträge bezahlt haben. Dazu gehören Kreditkartenunternehmen, aber auch Uber und Spotify. Und wieso ist Libra eine ganz spezielle Kryptowährung? Unter anderem deshalb, weil Facebook schlagartig auf mehr als zwei Milliarden potentielle User zugreifen kann. Es gibt aber noch weitere wichtige Gründe, wie die NZZ erklärt:
“Die Libra-Währung wird von zahlreichen etablierten und finanzkräftigen Unternehmen entwickelt. Die Währung bildet die Basis einer offenen Plattform, auf der jede beteiligte Firma – es sollen bei der Lancierung 100 sein – eigene Anwendungen entwickelt. Allein Facebook hat über 2,4 Mrd. Nutzer. Libra soll zudem durch einen Währungskorb abgesichert werden und dürfte damit eine höhere Stabilität als die meisten Währungen aufweisen. Damit eignet sich Libra im Gegensatz zu Bitcoin und Co. als Zahlungsmittel - nicht zuletzt auch in Schwellenländern mit schwachen Währungen. Das macht die Währung zur Wertaufbewahrung vor allem in Schwellen- und Entwicklungsländern attraktiv.“
Die Facebook-Ankündigung betreffend Libra hat nicht überall eitle Freude ausgelöst. Die Banken zum Beispiel, sehen durchaus ernstzunehmende Konkurrenz im Kryptosektor. Wie die Handelszeitung berichtet, habe Facebook keine Banken für die Digitalwährung Libra gewinnen können. UBS und CS gleisen mit Partnern gerade eine andere digitale Münze auf, nämlich den Utility Settlement Coin (USC):
“Der Coin ist eine mit echtem Geld gesicherte Cyberwährung, die auf dem dezentralen Computernetzwerk Blockchain funktioniert. Der Wert dieser digitalen Münze soll einer von fünf Währungen entsprechen, dem US- und dem kanadischen Dollar, dem Euro, dem Yen, und dem Pfund.
Für jede Einheit des USC müssen die Banken den Wert bei der entsprechenden Zentralbank hinterlegen. Um einen USC-Euro zu verwenden, müsste die UBS also einen Euro bei der Europäischen Zentralbank deponieren.“
Geld kann einem, wie wir wissen, immer ausgehen, Kryptowährungen scheint es dafür immer mehr zu geben. Was den Facebook-Coin betrifft, sind nicht alle Experten zukünftige User. Facebook hat ja bekanntlich bezüglich Datenschutz ein Image-Problem, wie verschiedene Medien, herausstreichen:
“ Facebook beteuert zwar, dass Informationen zum Einkaufsverhalten der Libra-Nutzer nicht dazu verwendet werden, um Nutzern auf sie zugeschnittene Werbung auszuspielen, aber auch diesem Versprechen dürfte nicht jeder Glauben schenken wollen. Immerhin gehört es zu Facebooks Geschäftsmodell, Nutzerdaten zu verkaufen. Aktuell sieht es also so aus, als würde Facebook ein Zahlungssystem entwickeln, das Zentralisierung und Monitoring integriert. Libra widerspricht der allen Kryptowährungen zugrundeliegenden Ideologie und ist nicht dezentral. Die digitale Währung wird zudem von einem Unternehmen lanciert, das bekannt für seinen fragwürdigen Umgang mit der Privatsphäre seiner Nutzer ist. Eine in jeder Hinsicht verfolgbare Digitalwährung von einem sozialen Netzwerk, dessen Geschäftsmodell es ist, Nutzerdaten zu verkaufen, sollte jedem potenziell interessierten Nutzer schlaflose Nächte bereiten. Warum sollte Facebook mit diesem neuen Werkzeug nicht Kaufentscheidungen erfassen und an Dritte weiterverkaufen?“ (t3n.de)

Wednesday, April 4, 2018

Hacken leicht gemacht: Ewige Passwörter, abgestandene Daten und Ghost Users

Das Hacken von Unternehmungen und das Stehlen von Daten ist oft nur zu einfach. Illoyale Mitarbeiter oder  frustrierte ehemalige Angestellte können mit ihren Zugangsrechten riesige Schäden anzurichten. Umso wichtiger wäre der systematische Schutz von sensiblen Daten innerhalb von Unternehmen. Damit steht aber noch vieles im Argen. Exzessive Zugriffsrechte, veraltete Konten und ungenutzte Daten sind  kurz vor dem Inkrafttreten der DSGVO in vielen Unternehmen ein grosses Problem.

Das Risiko steigt, wenn zuviele Mitarbeiter Zugriff auf sensible Daten haben.
                                                                                                        Bild Pixabay
Ein neuer Report des Datensicherheitsspezialisten Varonis zeigt, dass in zu vielen Unternehmen zu viele Mitarbeiter Zugriff auf sensible Daten haben. Durchschnittlich sind 21 Prozent der Folder eines Unternehmens für jeden Mitarbeiter zugänglich, in 41 Prozent der Unternehmen haben sämtliche Mitarbeiter Zugriff auf mindestens 1000 sensible Dateien. Dazu gehören personenbezogene Daten, Kreditkarten- oder auch medizinische Informationen. Bei 58 Prozent der untersuchten Firmen unterliegen mehr als 100‘000 Ordner keiner Zugriffsbeschränkung. Bei 34 Prozent der Benutzerkonten handelt es sich um sogenannte “Ghost Users“, also veraltete, nicht mehr benötigte, aber nicht deaktivierte Nutzerkonten. Beinahe in jedem zweiten Unternehmen verfügen mehr als 1000 Benutzer über zeitlich unbegrenzt gültige Passwörter!
Die zitierten Zahlen basieren auf Risikobewertungen für 130 bestehende und potenzielle Kunden von Varonis aus den unterschiedlichsten Branchen. Insgesamt wurden hierfür 6,2 Milliarden Dateien in 459 Millionen Foldern analysiert. Dabei deckt der Bericht verschiedene Probleme auf, welche die Gefährdung durch Datenschutzverletzungen, Insider-Bedrohungen und Ransomware-Angriffe deutlich vergrössern:
  • Zu weitreichende Zugriffsgruppen, die zu vielen Mitarbeitern den Zugang zu sensiblen Daten ermöglichen,
  • mangelhaft verwaltete sensible und ungenutzte Daten (stale data), die verschiedenen Datenschutzvorschriften unterliegen,
  • Inkonsistente und fehlerhafte Berechtigungen, die Sicherheitslücken für Eindringlinge öffnen,
  • veraltete, nicht mehr benötigte, aber nicht deaktivierte Nutzerkonten (ghost users)
  • und Benutzerkennwörter, die zeitlich unbegrenzt gültig sind.
Angesichts der jüngsten Datenschutzverletzungen zum Beispiel bei Uber und Netflix, sowie der nahenden DSGVO, seien die Ergebnisse des Datenrisiko-Reports erschreckend, erklärt Thomas Ehrlich von Varonis. Daten sind das bevorzugte Ziel von Cyberkriminellen, weil sie das wertvollste Asset der Unternehmen sind. Dennoch vernachlässigen zahlreiche Unternehmen das Management und die Kontrolle der Zugriffsrechte und setzen sich damit Insider-Bedrohungen, Ransomware-Angriffen und dem Risiko von Datendiebstählen aus.

Thursday, March 22, 2018

Facebook, Politik und Hysterie


Der Wirbel ist beträchtlich: Facebook hat vielleicht dazu beigetragen, dass Donald Trump in den USA im letzten Jahr die Wahlen gewonnen hat - dazu noch mit Daten, die wahrscheinlich (man ist sich noch nicht sicher) gar nicht hätten verwendet werden dürfen. Nun ruft die Konkurrenz dazu auf, Facebook in Zukunft ganz einfach zu meiden.

Facebook hat ein Problem - das Geschäftsmodell und der Datenschutz
vertragen sich nicht sehr gut.                         Source Flickr Creative Commons
Was ist eigentlich passiert? Sollten wir schockiert sein, dass Facebook unsere Daten dafür nutzt, sehr gezielt Werbung zu verkaufen?
Es war eine Quiz-App, die ein Professor der Universität Cambridge im Jahr 2014 auf Facebook anbot, die den Stein ins Rollen brachte. Die App wurde von 270‘000 Usern heruntergeladen, die sich im Kleingedruckten auch damit einverstanden erklärten, dem App-Anbieter neben den eigenen Daten auch jene ihrer Freunde anzubieten - ohne dass diese etwas davon wussten. Diese Daten machten dann ihren Weg - wahrscheinlich ohne das Wissen von Facebook - in den Amerikanischen Vorwahlkampf, wo sie scheinbar von der Trump-Kampagne genutzt wurden. Für den Wahlkampf selber wurden die Daten gemäß CBS-News allerdings nicht eingesetzt, da sie nicht gut genug gewesen seien. Facebook selber verteidigt sich, wird aber in den Medien fast durchgehend als Bösewicht dargestellt. Zitat aus der Zeit:
“Mittlerweile dürfte auch dem Letzten klar werden: Facebook schützt die Daten seiner Nutzerschaft nicht ausreichend, es überprüft externe Anbieter nicht sorgfältig und informiert die Öffentlichkeit unzureichend darüber, was eigentlich alles mit ihren Profilinformationen passiert. Medien, Politikerinnen und Politiker und selbst Investoren sind sich in dieser Kritik einig wie nie. […] "Nichts wurde gestohlen, niemand gehackt. Wir sind die Opfer! Wir wurden betrogen und belogen!" Das ist zusammengefasst die bisherige Verteidigungsstrategie des Konzerns. Die Nutzerinnen und Nutzer, erklärt Facebook, hätten damals, 2014, doch ihre Zustimmung zur Weitergabe ihrer Daten gegeben. Zumindest an den Wissenschaftler Aleksandr Kogan und seine Firma SCL, die über eine Psychotest-App Daten gesammelt und sie dann wohl an Cambridge Analytica weitergegeben haben. Zitat aus dem Facebook-Blog: "Menschen gaben wissentlich ihre Informationen weiter, es wurden keine Systeme infiltriert und keine Passwörter oder sensiblen Informationen gestohlen oder gehackt."
 Facebook hat ein Problem. Würde das Unternehmen tatsächlich echten Datenschutz betreiben, bliebe vom Facebook-Geschäftsmodell nicht viel übrig. Deshalb hält man sich im Hauptquartier in Menlo Park mit Versprechungen zurück. Wer bei Facebook mitmacht und dort persönliche Daten deponiert, darf nicht erwarten, dass diese Daten ungenutzt bleiben. Das sind sich die meisten Nutzer durchaus bewusst, auch wenn jetzt Medien und Politik das Gegenteil behaupten. Das zeigt auch eine Leser-Diskussion im Online-Forum der Zeit unter dem Titel: Like it or leave it? Der Eintrag von ‘Betrand‘ spricht für viele:
“Ich sehe ja an der Werbung wie nah FB und Google an meinen wirklichen Interessen und Käufen sind […]. Also ist vollkommen klar, welche individualisierten Ansprachen der Daten-Hort ermöglicht. Dass diese Möglichkeiten nicht nur zum Verkauf von Produkten genutzt werden, war mir klar.Rege mich also auch nicht so auf.“
Die gegenwärtige Hysterie hat viel mit Politik zu tun und wird durch das gegenwärtige politische Klima in den USA befeuert. Tatsächlich ist nämlich die Nutzung von Apps auf Facebook zum Abgreifen von User-Informationen für politische Zwecke nicht ganz neu. Im Jahr 2012 machte die Obama-Kampagne genau das gleiche, nur im grösseren Ausmass. Die App war allerdings nicht als Persönlichkeitsquiz ausgelegt, sondern von Anfang als politisches Tool ausgelegt. Auch hier wurden Daten von bis zu 190 Millionen Menschen von der Obama-Kampagne abgegriffen, die nichts davon ahnten - sie waren nur Facebook-Freunde jener Million User, die die App heruntergeladen hatten. Die Medien fanden das damals durchgehend ganz toll - und feierten die Tatsache, dass Social Media von Obamas Team auf derartig geniale Weise genutzt wurde.     
Die Zeiten haben sich geändert - und der Amtsinhaber im Weissen Haus ebenfalls. Das hat zum Stimmungsumschwung beigetragen.

Monday, October 24, 2016

Dynamic Pricing: Datenschutz hat seinen Preis

Die enorme Steigerung an Leistungsfähigkeit in der IT-Technologie führt dazu, dass heute Dinge machbar sind, die noch vor kurzem unmöglich waren. Selbstfahrende Autos gehören dazu, aber auch personalisierte Preise. Wenn der Laden seine Kunden kennt, kann er seine Verkaufspreise individuell anpassen – je nach Einkaufsgewohnheit oder Einkommensklasse.

Der gläserne Kunde macht Dynamic Pricing auch im Supermarkt - zum Beispiel
in der Migros - möglich.                                                                                    Bild PD
Dass die stolzen Eigentümer von Apple-Geräten vielerorts mehr bezahlen, wenn sie online einkaufen, ist seit Jahren bekannt – ganz einfach weil Apple-User “gerne etwas mehr bezahlen“, wie es zum Beispiel ein amerikanisches Reiseunternehmen formuliert hat. Eigentlich nicht überraschend, zahlen doch Apple-Kunden auch für ihre Macs, Tablets und Smartphones gerne etwas mehr.  Das Anvisieren zahlungsfreudiger Apple-Kunden war aber nur der Anfang. Wie die NZZ berichtet, will jetzt auch die Migros ihren loyalsten Kunden personalisierte Rabatte anbieten - Dynamic Pricing goes Mainstream! Zitat aus der NZZ:
“Da wir über Smartphone und PC eine immer grössere Datenspur hinterlassen, können Anbieter sehr genaue Persönlichkeitsprofile anlegen. Migros hat jüngst die Segmente, in denen sie ihre Cumulus-Kunden einteilt, von 44 auf 154 000 erhöht. Im Schnitt sind das gerade noch 18 Kunden pro Kategorie. Der Konzern behält sich zudem vor, Daten aus seinen Supermärkten, Fitness-, Gesundheitscentern, Reisebüros usw. zusammenzuführen. Wer als zahlungskräftig identifiziert ist, bezahlt mehr. Denn heute sieht jeder einzelne Kunde im Online-Shop beziehungsweise in der App eine personalisierte Nutzeroberfläche. Die gezeigten Preise können für jeden Kunden einzeln berechnet werden – optimiert gemäss Profil und Einkaufsverhalten. Die Branche spricht von «Personal Pricing». Dafür stehen Unmengen an Daten zur Verfügung, die Algorithmen und künstliche Intelligenz höchst effizient auswerten. Kunden sind längst gläsern…“
Die Migros ist natürlich mit ihrem “Dynamic Pricing“ nicht allein. Auch Coop hat mit entsprechenden Tests schon für Aufsehen gesorgt, und Amazon tut es schon längst.
Trotzdem ist die Praxis im Detailhandel noch nicht sehr verbreitet, wie Forscher einer deutschen Hochschule herausgefunden haben. Sie suchten Produkte in 20 Webshops mit drei verschiedenen User-Profilen, verschiedenen Endgeräten, unterschiedlichen Betriebssystemen und von wechselnden Standorten aus. Das Resultat:
“Ob Walkingstöcke, Tierfutter oder Parfum – die Preise seien nicht unterschiedlich gewesen. Mit einer Ausnahme: der Reisebranche. Für hochpreisige Pauschalreisen arbeiteten die Anbieter mit personalisierten Preisen, die sich etwa nach dem Surfverhalten richteten.Die Forscher glauben, dass personalisierte Preise in anderen Fällen für Händler schlicht nicht attraktiv sind. Denn letztlich komme es nicht darauf an, was der Kunde bereit sei zu zahlen, sondern auf das Angebot der Konkurrenz. Liege das darunter, könne der Händler noch so perfekt personalisierte Preise anbieten – der Kunde würde abwandern. Denn über Preissuchmaschinen sei für Verbraucher sehr schnell sichtbar, welcher Händler welches Produkt zu welchem Preis anbiete.“
Immerhin darf man wohl davon ausgehen, dass die dynamischen Preise so oder so kommen werden. Schliesslich versprechen sich die Detailhändler dadurch Mehreinnahmen von vollen acht Prozent. Wer als Kunde oder Kundin nicht mitspielen will, bei dieser Umsatzerhöhung, muss seine Daten schützen – zum Beispiel durch anonymes Shoppen. Da lautet dann die Schlüsselfrage: Wie teuer ist Ihnen Ihre Datenhoheit?
“In der Schweiz gibt es rund 3,6 Mio. Haushalte, 2,8 Mio. besitzen eine Cumulus-Karte und 3,2 Mio. eine Supercard. Diese Mehrheit wird wohl mit personalisierten Rabatten und Preisen leben lernen müssen. Wer aber bewusst auf Kundenkarten verzichtet, wird am allermeisten bezahlen. Das muss man sich leisten können. Datenschutz hat seinen Preis.“


Tuesday, August 2, 2016

Wissen ist Macht: Der Reichtum der Tech-Giganten

Vor wenigen Jahren haben wir die ganz Grossen der IT-Branche noch nicht einmal gekannt – unter anderem deshalb, weil es sie noch nicht gab. Heute üben diese Konzerne enorme ökonomische Macht aus: Google, Facebook, Amazon und Co. verdienen unvorstellbar viel Geld und beschäftigen hunderttausende Menschen. Ein Grund dafür: Wir kaufen nicht nur die Produkte dieser Unternehmen, wir stellen ihnen ohne viel Aufhebens auch unsere Daten zur Verfügung.

Google lebt von Informationen, die gesammelt werden, aber auch Informationen die den Nutzern zur Verfügung gestellt werden. Google ist die mächtigste Suchmaschine der Welt, hat mit Chrome am meisten Browser-User und kontrolliert mit Android das am weitesten verbreitete Betriebssystem für Smartphones, und trotzdem, wie die NZZ in einer ausgezeichneten Anleitung zum persönlichen Datenschutz festhält, scheint es den allermeisten Usern gleichgültig zu sein, dass sie Google ununterbrochen mit ihren persönlichen Daten füttern:
Wie findet man unzählige Parodien des Google Mottos "Do no evil"? Natürlich,
mit Google.                                                                                                Screenshot
“Kaum ein Kunde macht von der Möglichkeit Gebrauch, Googles Umgang mit Daten zu kontrollieren. Dabei wäre das eigentlich kein Problem. Fast alle Daten, die Google gespeichert hat, kann man aufrufen und löschen – einzeln oder über beliebige Zeiträume. Und auch das zukünftige Datensammeln kann man personalisieren, sofern man – wie zwangsweise bei jedem Android-Nutzer der Fall – mit einem Google-Konto angemeldet ist.“
Dabei sind diese persönliche Daten unheimlich viel Geld wert, wie die Welt in einem ausführlichen Artikel unter dem Titel “Die unheimliche Macht der Tech-Giganten“ erklärt:
“20,2 Milliarden Dollar nahm Google im vergangenen Quartal ein, 17,5 Milliarden davon mit Online-Werbung. Zwar muss der Konzern einen Gutteil davon an Partner-Webseiten weitergeben – doch am Ende bleibt ein Gewinn von 4,2 Milliarden Dollar. Die Umsatz-Rendite fällt auch deswegen niedriger als beim Konkurrenten Facebook aus, da Google aktuell massiv in den Versuch investiert, sich mittelfristig vom sehr konjunkturabhängigen Werbegeschäft zu emanzipieren. Allein in den vergangenen zwölf Monaten stellte der Konzern 9000 neue Mitarbeiter ein, mittlerweile arbeiten 66.000 Menschen für Google.“
Google ist nur einer dieser “unheimlich mächtigen Tech-Giganten“, zusammen sind sie noch viel reicher – und natürlich mächtiger. Nach dem Motto "Geld regiert die Welt“ könnten sie schon mal die Schulden eines Krisenstaates bezahlen - wenn sie denn wollten:
“Die jüngsten Quartalszahlen zeigen: Apple, Google, Microsoft, Facebook und Amazon sind in ihren Marktsegmenten uneinholbar Marktführer. Doch wie groß sind die Konzerne inzwischen wirklich?
Ein Vergleich mit den Leistungen ganzer Volkswirtschaften zeigt, welche Dimensionen sie erreicht haben: Der addierte Quartalsumsatz der fünf Firmen beträgt 122,1 Milliarden US-Dollar. Das ist mehr als die Quartalswirtschaftsleistung von Polen oder Belgien und nur knapp weniger als die von Schweden, dem asiatischen Tech-Mekka Taiwan oder dem bevölkerungsreichsten Staat Afrikas, Nigeria. Apples Quartalsgewinn allein würde ausreichen, um das griechische Staatsdefizit im Krisenjahr 2014 von gut sechs Milliarden Euro auszugleichen. Gemeinsam könnten die Firmen mit ihren Gewinnen nach Steuern von 18 Milliarden die Quartals-Neuverschuldung der Euro-Krisenstaaten Griechenland, Spaniens und Portugal problemlos schultern.“

Tuesday, September 8, 2015

Wearables, nein danke - Datenschutz ist (noch) wichtiger

Ob Smartwatches, Aktivitätstracker oder Datenbrillen, Wearables liegen im Trend. Es werden unzählige Geräte zur Verfolgung der eigenen Aktivitäten angeboten. Die eigentliche Nutzung ist mit nur drei Prozent allerdings noch sehr bescheiden. Einer der wichtigen Gründe für die Skepsis: Potentielle Nutzer haben Angst um ihre Daten.

Die Swisscom ist nur eine von zahlreichen Firmen, die in der Schweiz
eine ganze Reihe von Wearables anbietet.      Screenshot swisscom.ch
Immerhin jeder siebte Smartphone-User  kann sich vorstellen, in den kommenden zwölf Monaten Wearables zu nutzen. 38 Prozent der Befragten zeigen allerdings gar kein Interesse an derartigen Produkten. Die Gründe der Ablehner sind vielfältig, aber das Thema Datenschutz spielt eine wichtige Rolle; mehr als ein Viertel der Befragten wollen nicht, dass ihre Daten überwacht werden. Dies ist das Ergebnis einer Studie des internationalen Marktforschungs- und Beratungsinstituts YouGov.
Die Verfasser der Studie glauben, dass bezüglich Wearables bei Smartphone-Nutzern immer noch zahlreiche Barrieren überwunden werden müssten. Es müsse deutlich werden, was der Nutzen des jeweiligen Geräts sei, um die ablehnenden Verbraucher zum Gebrauch zu bewegen.
Anwender, die sich bereits haben überzeugen lassen, sehen vielfältige Einsatzmöglichkeiten für Wearables: An vorderster Stelle stehen die Optimierung der sportlichen Leistung und das Aktivitätstracking. Aber auch Navigation sowie medizinische Überwachung  sind mit Wearables vorstellbar. Neben der reinen Überwachungsfunktion könnten Wearables für einige User noch weit mehr Funktionen erfüllen: Jeder Dritte möchte damit Termine organisieren und jeder Vierte damit telefonieren können.

Geht es darum, welche Unternehmen im Geschäft mit Wearables als potentielle Hersteller gesehen werden, hat Apple mit 45 Prozent die Nase vorn. 36 Prozent sehen bei Konkurrent Samsung die Expertise, gefolgt von Googl , Microsoft und Sony. Aber auch Sportartikelanbieter, wie Addidas Nike oder Puma werden als Hersteller in Betracht gezogen.
Das Potential für Wearables besteht also durchaus. Wir gehen allerdings davon aus, dass sich diese Kategorie digitaler Geräte massiv weiterentwickeln wird - so dass die Elektronik dann tatsächlich getragen wird - zum Beispiel im Schuh oder im T-Shirt. Die Fitness-Uhr am Handgelenk wird sich damit erübrigen - es sei denn, sie werde als Mode-Accessoire getragen. 

Tuesday, August 25, 2015

Seitensprung-Portal Ashley Madison: Sind Sie auch auf der Liste?

Anwender, die beim Seitensprung-Portal Ashley Madison registriert waren, können jetzt prüfen, ob ihre Daten auch im Internet kursieren. IT-Spezialisten am Deutschen Hasso-Plattner-Instituts (HPI)haben 36,4 Millionen gestohlener Identitätsdaten von  Ashley Madison zugänglich gemacht. Darunter befinden sich nach Angaben des Instituts rund 300‘000 E-Mail-Adressen mit der Endung .de. Wieviele Schweizer Adressen und Namen veröffentlicht wurden, ist nicht bekannt. Die Potsdamer Wissenschaftler integrierten den gesamten Fund in ihren HPI Identity Leak Checker. Dort kann jeder Internetnutzer durch Eingabe seiner E-Mail-Adresse prüfen lassen, ob seine Daten im Internet kursieren.

Das HPI bietet mit dem Identity Leak Checker einen wertvollen Service, den
jetzt auch verratene Ashley Madison User in Anspruch nehmen können.        pd
Per Datenabgleich mit neuerdings fast 216 Millionen solcher unterschiedlichen Identitätsinformationen kontrolliert der Identity Leak Checker, ob die eingegebene E-Mail-Adresse in Verbindung mit anderen persönlichen Daten – zum Beispiel Kreditkarten- oder Kontonummern oder  Passwörtern im Internet offengelegt wurde. Über das Ergebnis wird der Anfragende mit einer E-Mail unterrichtet, aus der er entnehmen kann, ob Daten von ihm gefunden wurden oder nicht. Details zu den betroffenen Daten und den Namen der Quelle gibt das Hasso-Plattner-Institut jedoch nicht preis. Deshalb müssen die von dem Ashley Madison-Leak betroffenen Personen auch nicht befürchten, dass sie vor Anderen bloßgestellt werden. Denn das Ergebnis wird nur an die betroffene E-Mail-Adresse gesendet - ohne Angabe der Quellen. Niemand sonst komme an die Informationen, betonte HPI-Direktor. Christoph Meinel.
"Wenn Ihre Daten bereits in einem Leak auftauchen, ist es möglich, dass ein Angreifer auch schon Zugriff auf Ihren E-Mail-Account hat und die Antwort-E-Mail mitlesen kann", begründet Christoph Meinel die Vorgehensweise, die schon seit dem Start des HPI Identity Leak Checkers gepflegt wird. Um zu verhindern, dass ein Angreifer weiterführende Informationen zu zusätzlichen Accounts mit der gleichen E-Mail-Adresse erhalte, gebe das HPI weder die genaue Quelle noch die konkreten Daten preis. "Generell könnte jedes Indiz auf die Quelle oder den Inhalt der Daten die Schlussfolgerung auf die konkreten Daten erleichtern. Dies vermeiden wir in jedem Fall", betonte Meinel.
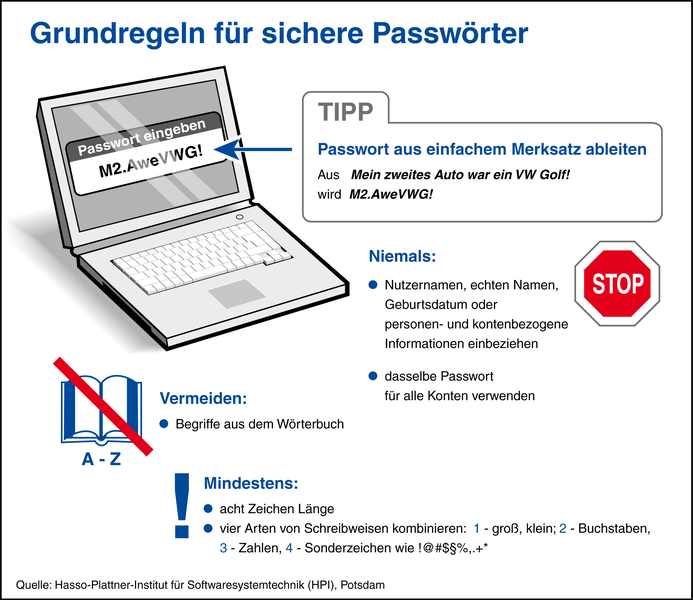
Wenn bei geraubten Identitätsdaten auch Passwörter im Klartext offenliegen, können die HPI-Sicherheitsforscher Rückschlüsse auf die Beliebtheit bestimmter Versionen ziehen. Leider zeigt sich, dass simple Zahlenfolgen wie 123456 oder der Begriff 'password' immer noch auf den Plätzen 1 bis 4 der Liste der am häufigsten verwendeten Passwörter stehen - solche, die von automatisch arbeitenden Passwort-Crackern als erste durchprobiert werden und somit praktisch so gut wie keinen Schutz bieten.
Passwörter seien in den meisten Systemen die erste Verteidigungslinie gegen unbefugten Zugriff. Sie schützten aber nur gut, wenn sie stark seien. Doch diese Erkenntnis habe sich selbst nach 50 Jahren Entwicklung auf dem Gebiet der Computer immer noch nicht weit genug verbreitet.
Das HPI hat in einer ausgezeichneten Infografik die wichtigsten Grundregeln für starke und sichere Passwörter zusammengefasst.

Monday, April 20, 2015

Weshalb Marketingprofis ihre Daten lieber nicht aus der Hand geben…

Alle reden vom Internet der Dinge – aber wer will es denn wirklich? Eine aktuelle Umfrage unter Internet-Marketingspezialisten zeigt, dass gerade Profis dem allumfassenden Internet gegenüber sehr skeptisch eingestellt sind. Der Grund: die vielen persönlichen Daten, die in der Cloud gelagert werden müssen, damit die Sache dann auch funktioniert. Zwei Drittel der befragten Marketing-Spezialisten wollen Ihre Daten dafür nicht aus der Hand geben – obwohl sie glauben, dass das Internet der Dinge durchaus zur Verbesserung der Lebensqualität beitragen könnte.

Marketing-Spezialisten wissen, was Werber mit persönlichen Daten anfangen können.
Das mag ein Grund dafür sein, dass sie damit nicht besonders freigibig sind, wie diese
Grafik zeigt.
Kühlschränke, die fehlende Lebensmittel selbst nachbestellen; Armbanduhren, die vor bedenklichen Pulswerten warnen; Autoversicherungen, die vorsichtige Fahrer mit günstigen Tarifen belohnen – all das ist keine Science-Fiction mehr, sondern Realität. Allen diesen Diensten ist gemein, dass dabei ganz persönliche Daten übers Internet zur Verfügung gestellt werden müssen.
Genau da liegt der Hase im Pfeffer.
Marketing-Experten sind jene Spezialisten, die sehr genau wissen, was mit persönlichen Daten angestellt werden kann, die von Internet-Usern freigegeben werden – schliesslich leben sie zu einem guten Teil vom Auswerten solcher Daten. Dem ganz gewöhnlichen User sollte dies zu denken geben und ihn dazu veranlassen, genau zu überdenken, wie freigiebig er mit seinen Daten umgehen will.
Dass mehr als die Hälfte der befragten Marketingspezialisten glauben, dass das Internet der Dinge die Lebensqualität verbessert, zwei Drittel davon aber trotzdem skeptisch sind, was den eigenen Bedarf betrifft oder die Nutzung rundweg ablehnen, ergab eine  Umfrage der eprofessional unter Online-Marketing-Experten.
Marketing Agentur
Bei den meisten Angeboten sagen rund zwei Drittel der befragten Werbeprofis, dass sie selbst solche Dienste nicht nutzen werden oder noch keine Entscheidung getroffen haben. Auf Platz 1 der Informationen, die sie gern für sich behalten möchten, liegt das Fahrverhalten: 79 Prozent möchten diese Daten nicht auf fremden Servern wissen. Die Zurückhaltung ist hier sogar noch größer als bei den eigenen Gesundheitsdaten wie Pulsmessung, Schlafphasen oder Blutzuckerspiegel, wo 63 Prozent  Bedenken haben. Einer von fünf Online-Marketing-Experten hat allerdings bereits ein entsprechendes Endgerät im Einsatz.Trotz aller Skepsis glaubt mehr als die Hälfte der Online-Werber, dass das Internet der Dinge die Lebensqualität verbessern wird. 57 Prozent würden beispielsweise gern Smart-Home-Geräte nutzen, mit denen sie in ihrer Wohnung Beleuchtung, Heizung, Rollläden und Elektrogeräte über Apps fernsteuern können. Und wenn sich Energiekosten sparen lassen, ist die Mehrheit auch bereit, persönliche Daten an Haushaltsgeräte zu übermitteln. Auch Standortinformationen zur Navigation oder um Informationen über die Umgebung zu erhalten, geben die meisten Befragten bedenkenlos aus der Hand.
Die Studie kann hier heruntergeladen werden.


Monday, April 6, 2015

Abhören: am liebsten Politiker und Terroristen

Es gibt genügend Studien die zeigen, dass viele Bürger über den Erhalt ihrer Privatsphäre besorgt sind.  Das war schon so, bevor Edward Snowden sich dazu entschied, riesige Mengen von Überwachungsdaten zu veröffentlichen. Snowdens Aktion führte allerdings dazu, dass es plötzlich allgemein bekannt wurde, dass die Geheimdienste der Grossmächte so viele Daten wie möglich aus dem Internet absaugen. Das Erstaunliche ist aber, dass es massenweise Anwender gibt, die sich durch die scheinbar allgegenwärtige digitale Überwachungsgesellschaft nicht im Geringsten stören lassen und ausserdem der Meinung sind, dass der Zweck die Mittel heiligt.

Wenn die eigenen Bürger abgehört werden, sind viele Amerikaner
kritisch. Grosszügiger sind sie, wenn es um Politiker oder
Terroristen geht.                                                    Grafik Pew Research
Als das Amerikanische Pew Research Center kürzlich eine Studie zum Thema Überwachung und Privatsphäre veröffentlichte, lauteten die Schlagzeilen im deutschen Sprachraum alle ähnlich: “ “Snowden-Effekt: US-Bürger achten stärker auf Privatsphäre“, schrieb zum Beispiel ZDNet.de und hielt fest:
“Viele US-Bürger achten heute stärker auf ihre Privatsphäre als noch vor den Enthüllungen des Whistleblowers Edward Snowden über die Abhörprogramme des US-Auslandsgeheimdiensts National Security Agency (NSA).[…] Demnach haben 34 Prozent der Amerikaner, die von der staatlichen Überwachung in ihrem Land erfahren haben, mindestens eine Maßnahme ergriffen, um ihre Informationen vor den Blicken der Regierung zu schützen…“
Das stimmt zwar alles; die gleiche Pew-Studie zeigte allerdings noch etwas Wichtigeres, nämlich dass eine klare Mehrheit der Befragten angibt, dass man diesbezüglich nicht sehr besorgt sei. Das Argument ist ein Bekanntes: Man tue nichts Unrechtes und habe deshalb nichts zu verbergen. Datenschützer seien sehr besorgt über diese Einstellung, berichtet die US-News-Website McClatchy DC. Deren Aufgabe sei nicht leicht:
“Amerikanische Anwender haben, mehr als User in anderen Ländern, akzeptiert, dass ihr digitales Leben halb öffentlich ist. Private Unternehmen verdienen Milliarden durch das Sammeln von Informationskrümmeln, die durch digitale Anwender im Netz zurückgelassen werden. Dafür ermöglichen diese privaten Unternehmen eine relativ nahtlose und billige Webnutzung – wie sich das die meisten Konsumenten  wünschen.“
Die Pew-Studie zeigt aber nicht nur, dass man sich als User leicht an Überwachung gewöhnen kann – vor allem wenn es dafür eine Gegenleistung gibt. Sie zeigt auch, dass für viele User auch bei der digitalen Überwachung gilt, was in der Politik längst gang und gäbe ist, nämlich dass der Zweck die Mittel heiligt:
“40 Prozent halten die staatliche Überwachung von Amerikanern im Kampf gegen den Terrorismus für akzeptabel – 57 Prozent lehnen dies jedoch grundsätzlich ab. Richtet sich die Überwachung gegen Bürger anderer Staaten, sind aber 57 Prozent mit den Maßnahmen der NSA einverstanden.Interessant ist, dass US-Bürger bei eigenen und ausländischen Politikern keinen Unterschied machen – jeweils 60 Prozent halten das Abhören dieser Personengruppen für zulässig. Einigkeit besteht auch bezüglich Aktionen, die sich konkret gegen Terrorverdächtige richten. Hier sind 82 Prozent der Befragten für eine Überwachung und lediglich 15 Prozent dagegen.“

Thursday, March 5, 2015

Wenn Kunden lügen, um ihre Daten zu schützen

Datenschutzverletzungen rund um Verlust, Diebstahl oder Überwachung bestimmen weiterhin die Schlagzeilen, und die Sicherheit ihrer Daten stellt für Endverbraucher inzwischen ein wichtiges Kriterium bei Kaufentscheidungen dar. Es darf angenommen werden, dass sich hier in Zukunft der Spreu vom Weizen trennen wird: Online-Händler, die das volle Vertrauen ihrer Kunden geniessen, werden prosperieren, die anderen werden Mühe haben. Eine neue Symantec-Studie zeigt nämlich, dass 57 Prozent der Europäer besorgt darüber sind, dass ihre Daten nicht sicher sind und 59 Prozent gaben an, dass sie in der Vergangenheit bereits mit entsprechenden Problemen konfrontiert wurden .

Sie Symantec-Studie zeigt: User habe Angst um ihre Daten; sie
beginnen ihr Verhalten entsprechend zu ändern..
Erste Anzeichen dafür, dass wir uns im Verhalten der Kunden an einem Wendepunkt befinden, gibt es bereits: Die Symantec-Studie hat aufgedeckt, dass 44 Prozent der Befragten es vermeiden, persönliche Daten online zu stellen, um ihre Privatsphäre zu schützen. Einer von drei Befragten lügt sogar und macht bewusst falsche persönliche Angaben, damit die echten Informationen privat bleiben. Angesichts dieser Zahlen erstaunt allerdings das immer noch weitgehend sorglose Verhalten einer Mehrheit der Konsumenten: Obwohl nur 24 Prozent glauben, dass ihre Daten bei Onlinehändlern sicher sind, verhalten sie sich nicht entsprechend. Online-Shopping nimmt weiter zu, und nur einer von vier Käufern nimmt sich die Zeit, Geschäftsbedingungen vollständig durchzulesen, ehe die persönlichen Daten geteilt werden. Drei von zehn Online-Nutzern geben sogar ihre E-Mail-Adresse heraus, wenn sie finanziell davon profitieren. 
Händler können das Bedürfnis nach Datenschutz zu ihrem Vorteil nutzen, indem sie sicherstellen, dass ihre Abläufe absolut sicher sind und die Kunden das auch wissen. 86 Prozent der Online-Einkäufer geben nämlich an, dass Datensicherheit ein wichtiger Aspekt bei ihrer Wahl eines Onlineshops ist – noch vor der Qualität der Produkte und dem Kundendienst. Unternehmen sollten für Kunden transparenter machen, wie sie für Datensicherheit sorgen; Sicherheit müsse ein Teil der Wertschöpfungskette eines Unternehmens sein und intern als notwendige Kundengewinnungsmassnahme und nicht als Kostenverursacher verstanden werden, teilt Symantec mit. Die Studie zeigt übrigens, dass Konsumenten beginnen, den Wert ihrer Daten einzuschätzen: 23 Prozent schätzen den Wert ihrer Informationen gar auf 1‘000 Euro und mehr.


Monday, September 22, 2014

Me-Commerce: When Big Brother beim Shoppen hilft

Dass für das Zustandekommen persönlicher Produktempfehlungen in Webshops personenspezifische Daten herangezogen werden, ist mittlerweile den meisten Internet-Usern bewusst. So wundert es kaum, dass gut die Hälfte der Online-Kunden den Besuch personalisierter Webshops als eher unangenehm wahrnimmt – man hat das Gefühl, bei der Nutzung beobachtet zu werden. Viele Nutzer befürchten auch, dass dabei dabei Datenschutzbedingungen umgangen werden.

Empfehlungen vom Online-Shop: Nicht alle Kunden schätzen sie.      Screen Grab PfW
In Zeiten wachsenden Preiskampfs und sinkender Kundenloyalität setzen viele Händler im E-Commerce große Hoffnungen in die nächste Generation der Webshop-Personalisierung: Me-Commerce soll dabei helfen, neben übermächtigen Konkurrenten zu bestehen. Die individuelle und persönliche Ansprache von Webshop-Besuchern gilt dabei als wichtiges Instrument, um Kundenbindung und Umsätze zu steigern. Es geht darum, den Webshop-Besuchern ein ganz persönliches Besuchserlebnis zu bieten, das sie auf möglichst direktem Weg zu den Produkten und Angeboten führt, nach denen sie suchen.
Doch wissen die Online-Shopper die Personalisierungsbemühungen der Webshop-Betreiber zu schätzen? Wo liegen die Chancen – und wann sind Schmerzgrenzen überschritten?
Fittkau& Maaß Consulting hat das Thema Me-Commerce in einem neuen Report aus der Sicht von Online-Shoppern unter die Lupe genommen. Die Befragungsergebnisse von mehr als 4‘300 (deutschen) Usern weisen sowohl auf Potentiale als auch auf Spannungsfelder hin.
Betreffend personalisierten Webshops teilen sich die Internet-User heute in zwei exakt gleich große Lager von je 41 % der Befragten: Während den einen solche Shops im grossen Ganzen gefallen, zeigen die anderen eine eher ablehnende Haltung. Knapp jeder Fünfte hat zum Thema Me-Commerce keine klare Meinung. Der Grat zwischen wahrgenommenem Nutzen und Bedenken in Sachen ist also offensichtlich schmal. Zielführend ist es in jedem Fall, die Herkunft der verwendeten Nutzerdaten gegenüber den Webshop-Besuchern offen zu kommunizieren: Immerhin 37 Prozent der von W3B befragten Online-Käufer akzeptieren die personalisierte Ansprache und Webshop-Gestaltung, wenn der Webshop darlegt, woher die Daten dafür stammen.

Zusätzliche Daten zum Thema finden sich hier, der neue W3B Report von Fittkau & Maaß in seiner Gesamtheit zum Thema Me-Commerce erscheint Anfang Oktober 2014.


Monday, September 8, 2014

Smartphones: Die Datenfalle hat zugeschnappt - und wir sitzen drin

Ob Sie es wollen oder nicht, ob Sie es wissen oder nicht: Mit der Nutzung Ihres persönlichen Smartphones nehmen Sie an der neuen digitalen Ökonomie teil – Sie bezahlen mit Ihren persönlichen Daten für Dienste, die Sie in Anspruch nehmen. Eine wissenschaftliche Studie hat diesbezüglich die vier meistgenutzten mobilen Betriebssysteme  unter die Lupe genommen. Das Ergebnis: Betreffend Datenverwertung bleibt die Selbstbestimmung auf der Strecke – die Datenfalle hat längst zugeschnappt.

Ob Android, iOS, BlackBerry oder Windows Phone: Noch bevor Sie mit Ihrem neuen Smartphone überhaupt das erste Telefonat führen oder eine SMS versenden, wird es schon aktiv. Sofort nach der Inbetriebnahme des Geräts wird eine erstaunliche Anzahl von Netzwerkverbindungen mit verschiedenen Servern im Internet hergestellt. Die Nutzer können sich dagegen nicht wehren und merken von diesen Vorgängen meistens gar nichts. Das ist eines der Resultate der technischen Untersuchung, realisiert vom Fraunhofer-Institut für Angewandte und Integrierte Sicherheit (AISEC), die unter anderem untersucht hat, auf welche Daten überhaupt zugegriffen wird, und wie es um die Transparenz der Nutzer und deren Möglichkeit selbst zu bestimmen steht.
Die Studie zeigt, dass gerade die praktisch unbegrenzten Einsatzmöglichkeiten der Smartphones dazu geeignet sind, Vorlieben und Gewohnheiten ihrer Nutzer zu erkennen, unbemerkt weiter zu melden und so ein genaues Profil zu erstellen. Dies wird umso einfacher, da die Geräte praktisch permanent online sind. Je stärker der Nutzungsumfang zunimmt, umso mehr Daten können erhoben, gespeichert und damit genutzt werden. Insbesondere Ortungsdienste und Sprachsteuerung dienen den Herstellern als Datenquellen. Nutzungs- und Diagnosedaten stellen eine weitere wertvolle Datenquelle für die Hersteller dar.
Welche Daten von den Betriebssystemen erhoben werden und welche Rechte der Nutzer dem Hersteller in Bezug auf diese Daten einräumt, wird eigentlich durch Datenschutzbestimmungen geregelt. Diese Bestimmungen sind jedoch gemäß Fachleuten durchaus in einem weiten Rahmen interpretierbar. Für die Nutzer sind die Regeln in der Praxis häufig nicht nachvollziehbar. Dazu kommt, dass sich die Anwender nicht wirklich dafür interessieren: Wann haben Sie zum letzten Mal das Kleingedruckte genau gelesen?
Aber auch wenn Sie das getan hätten, wüssten Sie immer noch nicht, wo Ihre Daten gespeichert werden – unabhängig vom Betriebssystem. Die Bestimmungen weisen nämlich darauf hin, dass die Speicherung und Verarbeitung personenbezogener Daten mehr oder weniger überall  auf der Welt erfolgen kann.
Die AISEC-Studie weist auf weitere Tatsachen hin, die es mobilen Usern schwer machen, Ihre Daten zu schützen.  Zum Beispiel werden die Nutzer praktisch gezwungen, ein Kundenkonto anzulegen. Bei BlackBerry lässt sich sonst das Gerät gar nicht erst einrichten. Die anderen untersuchten Betriebssysteme lassen ein Einrichten ohne Kundenkonto zwar grundsätzlich zu. Allerdings müssen die Nutzer dann mit erheblichen funktionellen Einschränkungen leben.
Dann sind da noch die Apps. Entwickler sind häufig eher kleinere Unternehmen. Sie bieten ihre Produkte in den App-Läden der Hersteller zum Download an, oft kostenlos. Wer solche Apps auf sein Gerät laden will, muss in der Regel ein Kundenkonto eingerichtet haben. Mit Installation und Nutzung solcher Apps verlässt der Nutzer allerdings den - relativ sicheren - Raum der Datenschutzbestimmungen des Herstellers. Es gelten dann die rechtlichen Bedingungen des Drittanbieters. Dadurch setzen sich die Nutzer einem weiteren Risiko aus. Es gibt erhebliche Unterschiede bei den Betriebssystemen, inwieweit ein Nutzer Datenzugriffe durch Dritt-Apps erkennen, verstehen und kontrollieren kann. Unter iOS ist dieser Zugang am restriktivsten gestaltet. Bei einem unmodifizierten Android können die Apps dagegen prinzipiell auf die meisten privaten Daten zugreifen. Ob und wann solche Zugriffe erfolgen, ist für Nutzer dabei kaum nachvollziehbar.
Die komplette Studie kann ab Oktober beim  Auftraggeber der Studie, dem Deutschen Institut für Vertrauen und Sicherheit im Internet (DIVSI) abgerufen werden
.

Monday, February 3, 2014

Vorteil schlägt Datenschutz

Offenbar sind immer mehr Konsumenten bereit, dem Einzelhandel ganz persönliche Informationen zur Verfügung zu stellen, insbesondere dann, wenn dies mit erkennbaren Vorteilen verbunden ist. Ganz nach dem Motto: Ich geb dir meine Daten, wenn du mir einen guten Deal versprichst. Mehr als 30 Prozent der  modernen Verbraucher sind bereit, über GPS ihren momentanen Standort mitzuteilen, ihre Handynummer preiszugeben, um Textbotschaften zu erhalten oder ihre  sozialen Gepflogenheiten im Netz zu offenbaren. Dies ist ein Ergebnis der aktuellen IBM-Einzelhandelsstudie, für die weltweit rund 30‘000 Menschen befragt wurden.

Sonderangebote direkt und persönlich übermittelt, werden von zahlreichen
Konsumenten geschätzt, auch wenn sie dazu persönliche Daten preisgeben
müssen.                                                                                     Screenshot Google
Die Studiezeigt auch, dass es für Verbraucher wichtig ist, diejenigen Technologien, die ihnen heute zur Verfügung stehen, auch für ihre Einkäufe nutzen können. Dabei wünschen sie sich:
·         Preiskonsistenz über alle Einkaufskanäle hinweg;
·         die Möglichkeit, sich Waren, die nicht mehr Vorort im Laden verfügbar sind, direkt nach Hause schicken zu lassen;
·         den Status einer Bestellung abfragen zu können;
·         ein einheitliches Warenangebot über alle Kanäle hinweg sowie
·         die Option, online gekaufte Ware auch im Laden wieder zurückgeben zu können.

Die IBM Studie identifizierte vier verschiedene Verbrauchergruppen, die sich durch unterschiedlich ausgeprägtes Interesse an sozialen, mobilen und lokal vorhandenen Technologien beim Einkaufen unterscheiden:
"Dabei haben neunzehn Prozent offensichtlich überhaupt kein Interesse an der Nutzung neuer Technologien für das Shoppen. Weitere 40 Prozent nutzen diese Technologien nur zur Informationsbeschaffung, aber kaum, um tatsächlich einzukaufen. 29 Prozent arbeiten damit relativ intensiv, sie informieren sich und kaufen auch digital. Die restlichen zwölf Prozent können als echte Vorreiter klassifiziert werden. Sie wollen neue Technologien über alle Kanäle hinweg nutzen und machen davon auch die Wahl ihrer bevorzugten Händler abhängig. Das Verhalten und die Erwartungen dieser Vorreiter machen heute schon deutlich, wie sich die Mehrzahl der Verbraucher morgen verhalten wird. Die Vorreiter sind gleichzeitig ein sehr attraktive Zielgruppe. Denn sie verfügen über ein höheres Einkommen, schauen optimistischer in die Zukunft, werden in diesem Jahr mehr Geld ausgeben und engagieren sich sozial."
Der Handel über mehrere Kanäle  ist aber nicht nur eine Herausforderung für den Umgang mit großen Datenmengen – Big Data – sondern auch eine Frage der Datenqualität. Das größte Problem liegt dabei weniger in der Sammlung, Konsolidierung und Auswertung von Kundendaten, sondern vielmehr in der schnellen Reaktion auf ein bestimmtes Kundenverhalten. Denn Empfehlungen und personalisierte Angebote sind umso erfolgreicher, je punktgenauer und schneller sie den Adressaten erreichen. Cloud Computing Omnichannel-Strategien sehr gut unterstützen.

Insgesamt kaufen immer mehr Verbraucher in virtuellen Shops ein. In der IBM Retail-Studie, von 2013 wurden noch 84 Prozent aller Einkäufe (ausser Lebensmittel) im Geschäft vor Ort abgewickelt. Heute, ein Jahr später, ist diese Zahl auf 72 Prozent gesunken.


Saturday, March 3, 2012

Google und der Datenschutz

Die Wellen haben in den letzten Wochen recht hoch geschlagen: Als Google seine neuen Datenschutzrichtlinien ankündigte, gab es viele Proteste. Für die meisten Anwender blieben aber Fragen offen. Was kann man als einzelner User schon gegen die Sammelwut des Internetriesen ausrichten? 

Jetzt mal ehrlich: Nachdem die Medien jetzt wochenlang über die neuen Google-Datenschutzrichtlinienberichtet und Datenschutzspezialisten weltweit ihre Stirn in Sorgenfalten gelegt haben, wissen Sie, um was es eigentlich geht? Haben Sie etwa sogar die umfangreiche neue Datenschutzerklärung von Google durchgelesen?
Wohl kaum. Eine nicht repräsentative Umfrage unter unseren Bekannten hat ergeben, dass sich quasi niemand näher mit dem Thema befasst hat – nicht etwa, weil Datenschutz und Privatsphäre nicht interessieren, sondern eher, weil das Thema zu kompliziert ist. Kein Wunder: die neuen Bestimmungen von Google, bei denen es grundsätzlich darum geht, Userdaten von verschiedensten Diensten zusammenzuführen und auszuwerten, sind nicht immer sehr erhellend. Eines kommt aber immerhin heraus: Google sammelt Infos an allen digitalen Ecken und Enden. Zitat aus der GoogleDatenschutzerklärung:

“Wir erheben Informationen auf zwei Arten:
• Daten, die Sie uns mitteilen: Zur Nutzung vieler Google-Dienste müssen Sie beispielsweise zunächst ein Google-Konto erstellen. Hierfür werden wir Sie nach personenbezogenen Daten wie Ihrem Namen, Ihrer E-Mail-Adresse, Ihrer Telefon- oder Kreditkartennummer fragen. [...]
• Informationen, die wir aufgrund Ihrer Nutzung unserer Dienste erhalten: Wir erfassen möglicherweise Informationen über die von Ihnen genutzten Dienste und die Art und Weise, wie Sie diese nutzen, beispielsweise wenn Sie eine Website besuchen, auf der unsere Werbedienste verwendet werden oder wenn Sie unsere Werbung und unsere Inhalte ansehen und damit interagieren. Derartige Informationen beinhalten:
Gerätebezogene Informationen
Wir erfassen möglicherweise gerätespezifische Informationen (beispielsweise das von Ihnen verwendete Hardware-Modell, die Version des Betriebssystems, eindeutige Gerätekennungen und Informationen über mobile Netzwerke, einschließlich Ihrer Telefonnummer). Google verknüpft Ihre Gerätekennungen oder Telefonnummer gegebenenfalls mit Ihrem Google-Konto.
Protokolldaten
Wenn Sie unsere Dienste nutzen oder von Google bereitgestellte Inhalte aufrufen, erfassen und speichern wir bestimmte Daten gegebenenfalls in Serverprotokollen. Diese Protokolle können Folgendes enthalten:
Einzelheiten zu der Art und Weise, wie Sie unsere Dienste genutzt haben, beispielsweise Ihre Suchanfragen.
Telefonieprotokollinformationen wie Ihre Telefonnummer, Anrufernummer, Weiterleitungsnummern, Datum und Uhrzeit von Anrufen, Dauer von Anrufen, SMS-Routing-Informationen und Art der Anrufe.
IP-Adresse.
Daten zu Geräteereignissen wie Abstürze, Systemaktivität, Hardware-Einstellungen, Browser-Typ, Browser-Sprache, Datum und Uhrzeit Ihrer Anfrage und Referral-URL.
Cookies, über die Ihr Browser oder Ihr Google-Konto eindeutig identifiziert werden können. […]“

Trotzdem muss man sich als User nicht völlig machtlos vorkommen, wenn einem diese Sammelwut stört. Es gibt verschiedene Methoden, sich dagegen zu wehren. Die Brachialmethode besteht darin, keine Google Dienste mehr zu nutzen – adieu Gmail, Blogger, Chrome, Youtube und natürlich Google-Suchdienst. Ein nicht minder brachialer Ausweg bestünde darin, nur noch “privat“ zu surfen; d.h. die anonymisierenden Funktionen im Browser zu benutzen, wenn immer ein Google-Dienst benutzt wird.
Doch es gibt auch noch weniger extreme Mittel, die Privatsphäre zu schützen. DieSüddeutsche Zeitung erklärt das Vorgehen:

- Webprotokoll deaktivieren: Über die Nutzung seiner Suchmaschine führt Google ein sogenanntes Webprotokoll, um Suchergebnisse und Werbeanzeigen zu personalisieren. Diese sogenannte History sollten Nutzer unter http://google.com/history löschen und deaktivieren [...]
- Dashboard kontrollieren und nutzen: Google bietet unter http://google.com/dashboard eine Steuerzentrale für das Konto. In dem sogenannten Dashboard sieht man für jeden Dienst aufgelistet, welche Informationen wie persönliche Daten, Kontakte, Konversationen oder Protokolle Google gespeichert hat und kann diese auch löschen oder ändern. Über das Dashboard lassen sich auch das Google-Konto mit allen Diensten oder einzelne Dienste löschen.
-  YouTube-Verlauf löschen: Google speichert auch, welche Videos die Nutzer bei der Unternehmenstochter YouTube suchen oder anschauen. Die EFF rät, auch das zu unterbinden. Dazu muss man sich auf der YouTube-Seite einloggen oder über das Dashboard dorthin gehen und auf "Video-Manager" klicken. Danach gilt es, unter Verlauf auf "Gesamten Verlauf löschen" und "Pause viewing history" zu klicken. Danach muss man unter Suchverlauf auf "Gesamten Suchverlauf löschen" und "Suchverlauf aussetzen" klicken.
- Vor dem Surfen abmelden: Wer die Google-Suchmaschine nutzt, sollte nach Möglichkeit nicht gleichzeitig bei seinem Google-Konto angemeldet sein. Auch um YouTube nutzen zu können, muss man nicht eingeloggt sein.

Im Übrigen gilt: Lassen Sie sich nicht Bockshorn jagen. Am Ende sind Sie es, die bestimmen, welche Informationen Sie dem Internet überlassen!